Nos dias 5 e 6 de outubro, o hotel Grand Hyatt, em São Paulo, tornou-se o epicentro das discussões sobre resiliência digital no país. Chegando à sua décima edição, o Cybersecurity Summit reuniu grandes nomes do setor, especialistas internacionais e lideranças de verticais cruciais da economia, como o setor financeiro e a área da saúde. A pauta do evento não deixou dúvidas: a cibersegurança deixou definitivamente de ser um departamento técnico isolado no fundo do escritório para se tornar uma métrica central de sobrevivência de qualquer negócio.
Ao longo de dois dias intensos de painéis e trocas de conhecimento, emergiu um retrato claro do cenário brasileiro, uma interessante relação entre a corrida desenfreada pela inteligência artificial agêntica e a luta diária contra ameaças operacionais básicas, como phishing, ransomware e falhas de governança em sistemas legados.
A Década da Conscientização e o Risco de Negócio.
Ao olhar para a plateia reunida no Grand Hyatt, o chairman do evento, Rafael Narezzi, relembrou os primeiros passos dessa jornada de dez anos. "Quando comecei no Brasil a falar sobre cibersegurança, o conhecimento sobre o assunto era vazio, não tinha. Até a mídia não entendia a palavra", destacou Narezzi. Hoje, com a aceleração da digitalização e a hiperconectividade, os riscos se multiplicaram na mesma proporção.
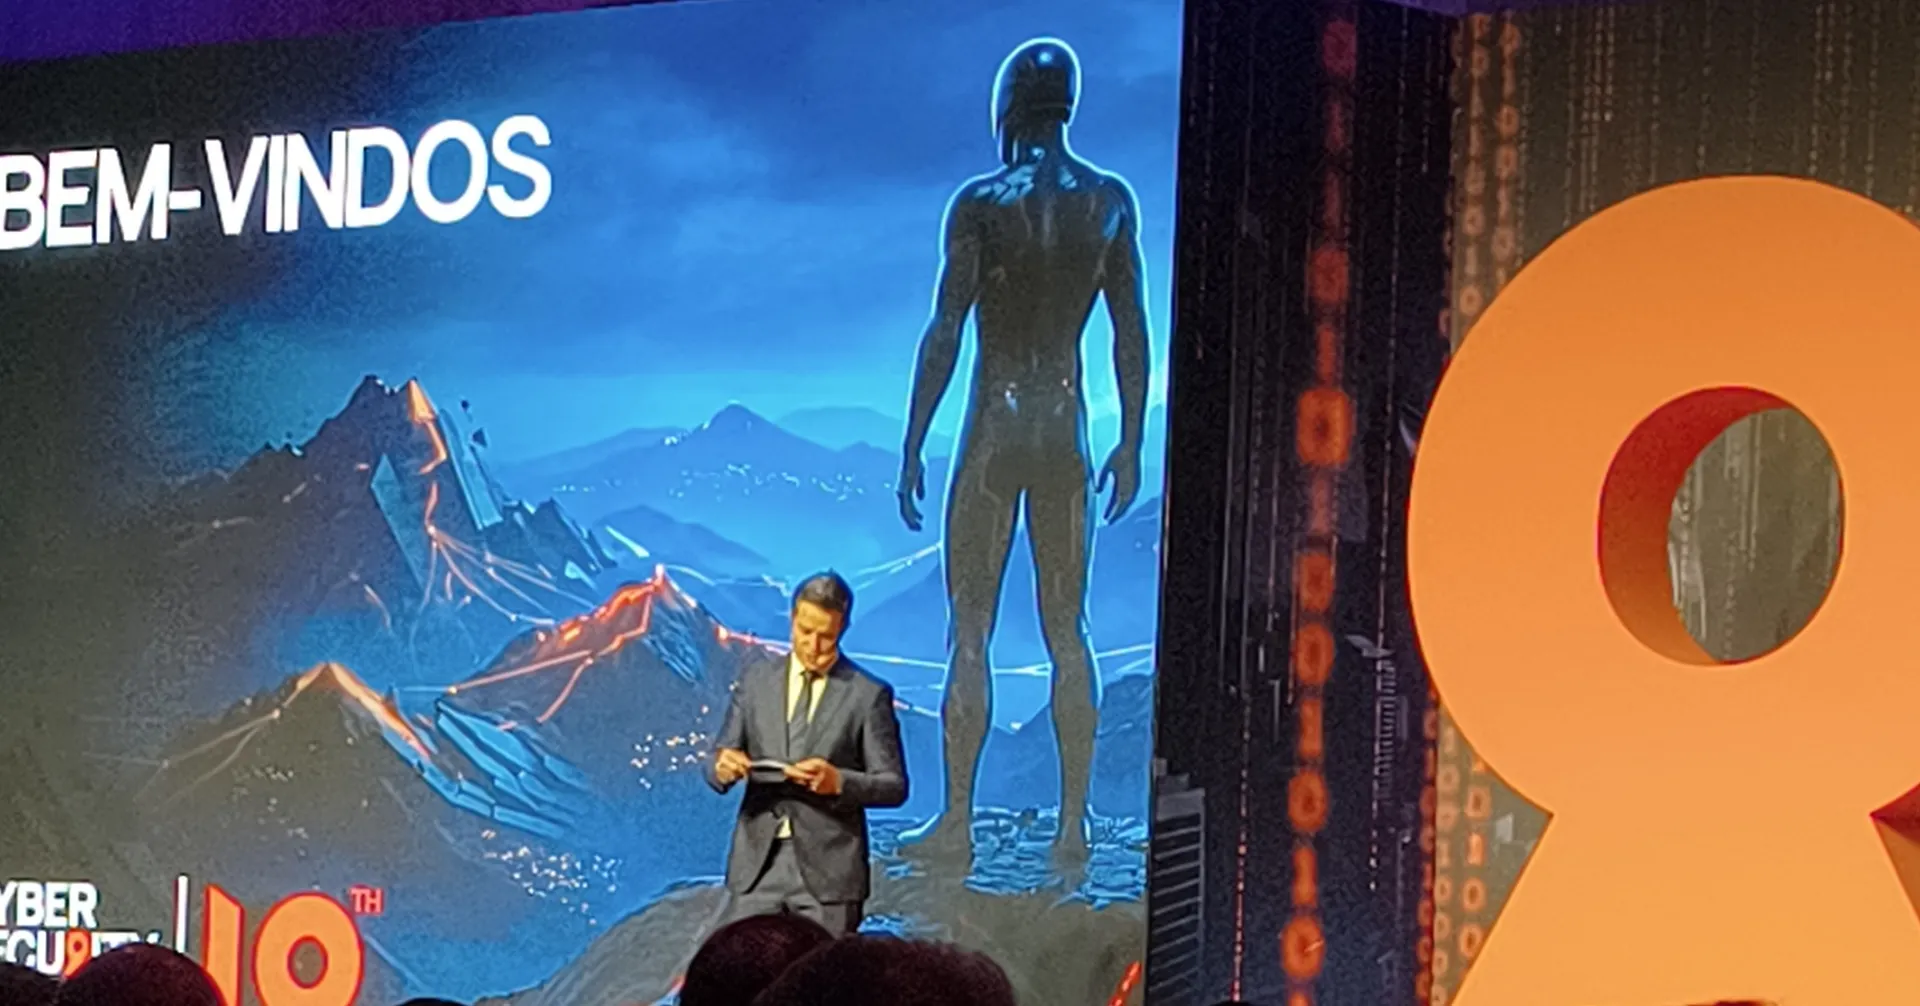
Para o executivo, a maior transformação da década foi a conscientização do ecossistema corporativo de que a segurança cibernética é um pilar estratégico da economia digital. "Nossa indústria hoje cresce mais do que a indústria tech geral. Você pode evoluir em IA, mas, sem cibersegurança, você não consegue ter a evolução da IA. Uma coisa puxa a outra".
Narezzi também traçou um importante paralelo geopolítico sobre a maturidade do ecossistema nacional. Enquanto na Europa a guerra recente forçou governos e empresas a buscarem soberania digital, migrando dados para fora de nuvens americanas e enfrentando ataques com foco em destruição de infraestrutura, o cenário latino-americano vive outra dinâmica. No Brasil, a ameaça é impulsionada por motivação financeira direta: fraudes em massa, exploração de brechas na cadeia de suprimentos envolvendo o Pix e campanhas incessantes de ransomware.
Arquitetura "Defensável desde a Concepção" e os Riscos da IA Agêntica.
Um dos pontos altos do evento abordou os desdobramentos jurídicos e regulatórios da IA. Ex-regulador bancário, membro do corpo docente de Harvard e Chief Risk Officer (CRO) da Grayscale, David Cass alertou que litígios envolvendo modelos generativos já são uma realidade concreta nos tribunais globais: desde violações de direitos autorais até alucinações de modelos com impactos comerciais e sanções éticas a advogados.
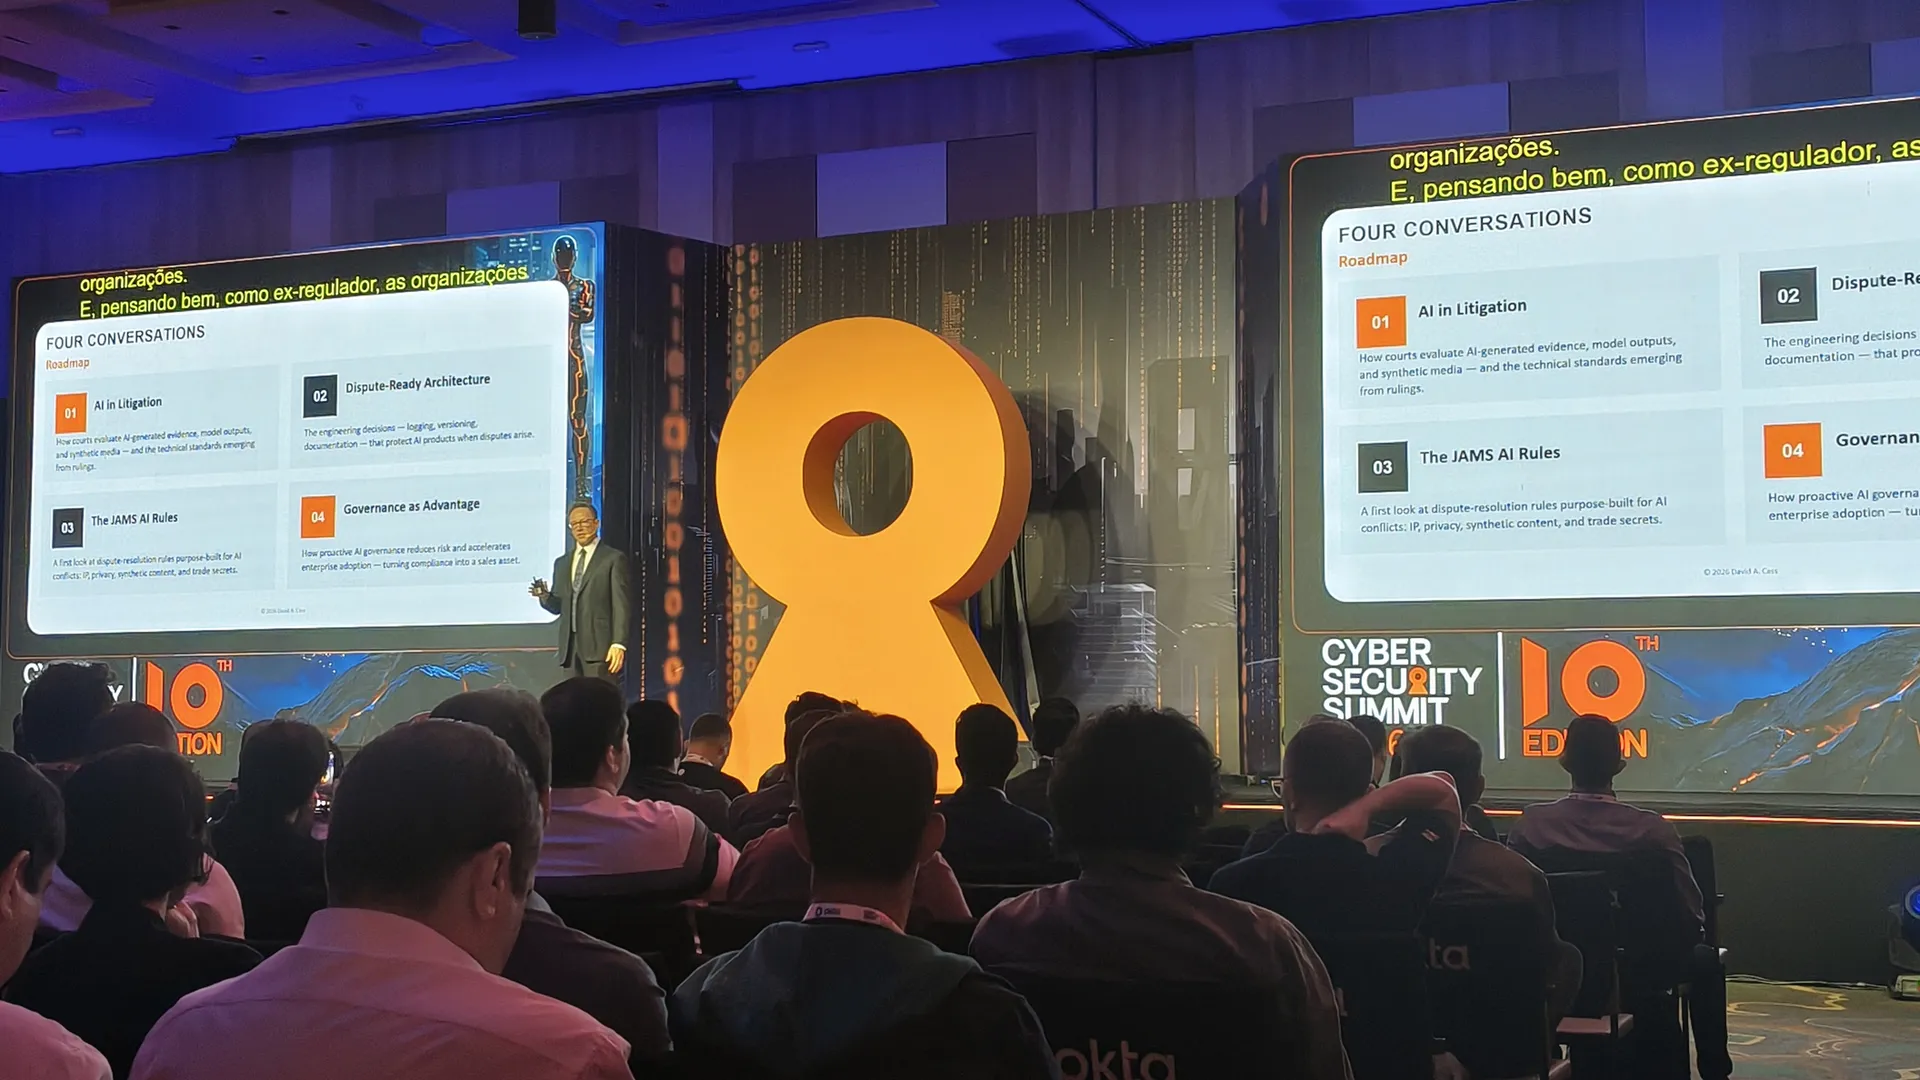
Segundo Cass, regulamentações rigorosas, como o EU AI Act europeu, representam apenas o piso — e não o teto — das exigências que virão. "A tecnologia sempre avança muito rápido. Qualquer lei que surja hoje já estará atrasada em relação aos próximos lançamentos. As organizações precisam de boa governança e precisam analisar como implementar esses modelos de forma ética", ressaltou.
Para evitar custos astronômicos, o especialista orienta as companhias a classificarem seus ativos de IA por matriz de risco:
- Modelos de Alto Risco: IAs que interagem com áreas reguladas, manipulam segredos industriais ou dados confidenciais exigem monitoramento extremo e logs à prova de adulteração desde a fase de design (defensible by design).
- Modelos de Baixo Risco: Ferramentas passivas de leitura e organização interna não demandam a mesma fricção de controle.
Essa governança rigorosa se faz urgente com a ascensão da IA Agêntica. O CTO do Oakmont Group, Renato Jager, desmistificou o otimismo exagerado sobre esses agentes autônomos. O risco central da IA não está em uma capacidade destrutiva inédita, mas na sua habilidade de automatizar e escalar equívocos humanos em velocidade assustadora.
Jager relatou casos em que agentes de upload receberam autonomia excessiva de usuários e acabaram expondo senhas e acessos corporativos de um país para o outro na internet ao tentarem cumprir tarefas banais. "O agente de IA está aumentando aquilo que cometíamos de erros, porque são erros que o ser humano tende a cometer em larga escala. Esqueça a bala de prata. Vamos aceitar inovações, mas ponderar o nível de risco, monitorá-lo e decidir o ponto de parada", advertiu.
O Cenário Brasileiro: entre a Shadow AI e os sistemas legados.
Se por um lado a pauta dos grandes painéis girava em torno de algoritmos e IA, as conversas nos corredores e estandes expuseram feridas antigas do ecossistema brasileiro de TI. O Brasil figura como o país mais atacado por cibercriminosos na América Latina e está entre os cinco mais visados do mundo.
O diretor comercial da Absolute Software para o Brasil, Daniel Ríos, revelou que uma das maiores dores das empresas nacionais ainda é a incapacidade de manter um inventário confiável do parque de dispositivos. "Nem sabemos o que temos dentro do equipamento. Investimos fortunas em agentes de segurança, mas, se um notebook corporativo for formatado após um furto, você perde todas as ferramentas instaladas", pontuou.
Rios reforçou a importância de tecnologias com persistência embarcada diretamente no firmware do hardware, permitindo a localização e até o acionamento de perícia forense remota em caso de roubo. Ele citou um caso marcante em Belo Horizonte, no qual a recuperação de três laptops corporativos furtados de um hospital levou a polícia a estourar o cativeiro de uma quadrilha especializada e recuperar outros 60 equipamentos roubados de igrejas e hospitais na região.
Essa lacuna entre sofisticação e básico foi endossada por Erick Lopes Morais, cofundador e CEO da Penso. O executivo apontou para uma peculiaridade do mercado nacional: de um lado, usuários brasileiros extremamente proativos e antenados, querendo adotar novas ferramentas digitais no trabalho; do outro, empresas cautelosas, segurando investimentos devido ao impacto cambial em soluções dolarizadas.
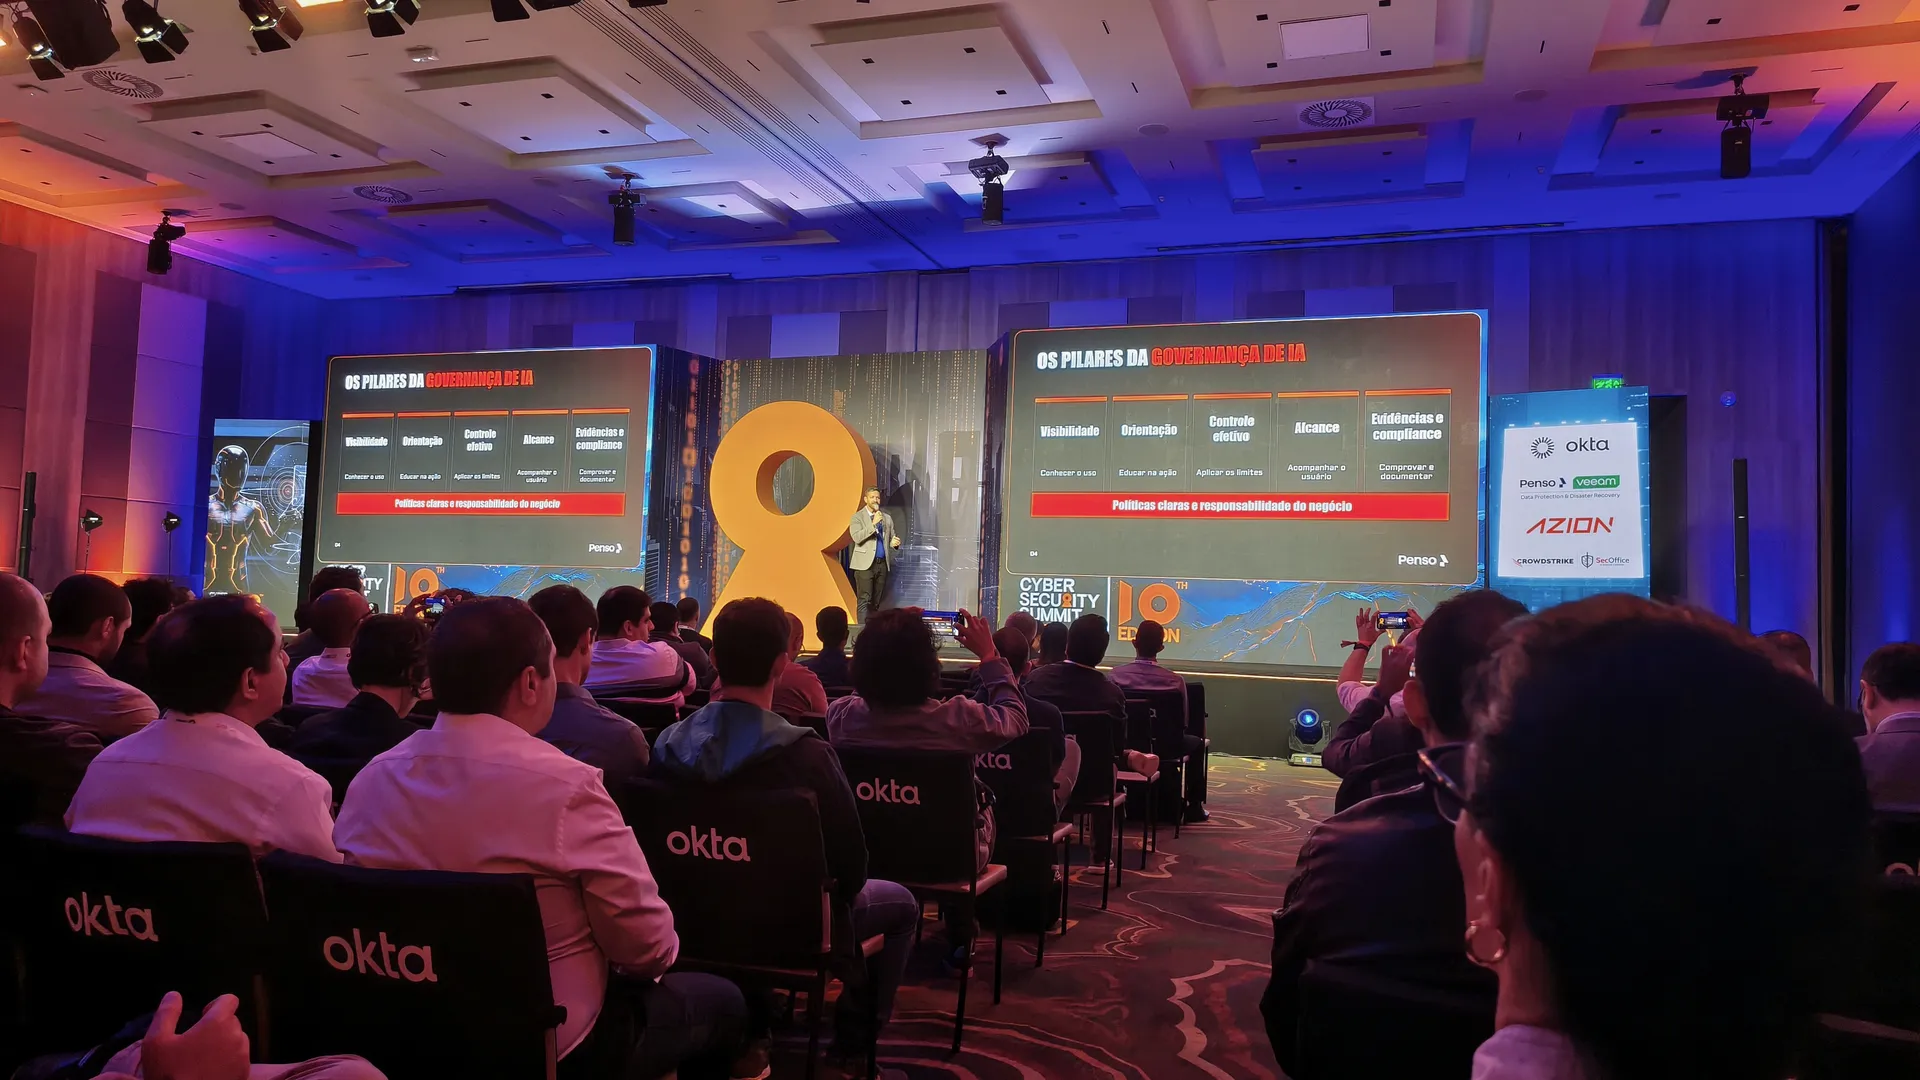
"Você não precisa ter nota 10 na maturidade de segurança no primeiro dia. "Às vezes, sair do nível 2 ou 3 e chegar ao 6 ou 7 já resolve a grande maioria das suas vulnerabilidades", explicou Morais. Para ele, projetos de governança e proteção cibernética no Brasil falham quando começam excessivamente caros e complexos. O caminho sustentável para a média empresa é avançar por pilares práticos e graduais.
A programação refletiu a complexidade do momento atual. Em painéis focados nas decisões estratégicas que os executivos precisarão tomar até o final do ano, líderes de grandes operações compartilharam as trincheiras do dia a dia. A agenda reuniu nomes de peso, com players de diversos setores, num painel, um fenômeno raro de ver nesses eventos. Principais concorrentes sentados lado a lado, compartilhando dores e acertos.
Entre as discussões estavam desde o risco do Shadow AI até sistemas legados, um desafio tanto para governança quanto para segurança de dados.
O Inegociável Fator Humano.
Ao completar uma década de história, o Cybersecurity Summit deixou uma mensagem inequívoca aos tomadores de decisão: nenhuma tecnologia, por mais autônoma, preditiva ou avançada que seja, substitui o discernimento, a cultura e o treinamento humano.
Como sintetizou Rafael Narezzi, a automação com inteligência artificial é um caminho sem volta para acelerar processos, mas a validação de processos críticos e a responsabilidade final continuarão exigindo a presença ativa do ser humano no controle (human-in-the-loop). Em um ambiente em constante mutação, a segurança cibernética provou no Grand Hyatt que não é um freio para a inovação, mas sim sustentação que permite à empresa acelerar com a confiança de que permanecerá na pista.
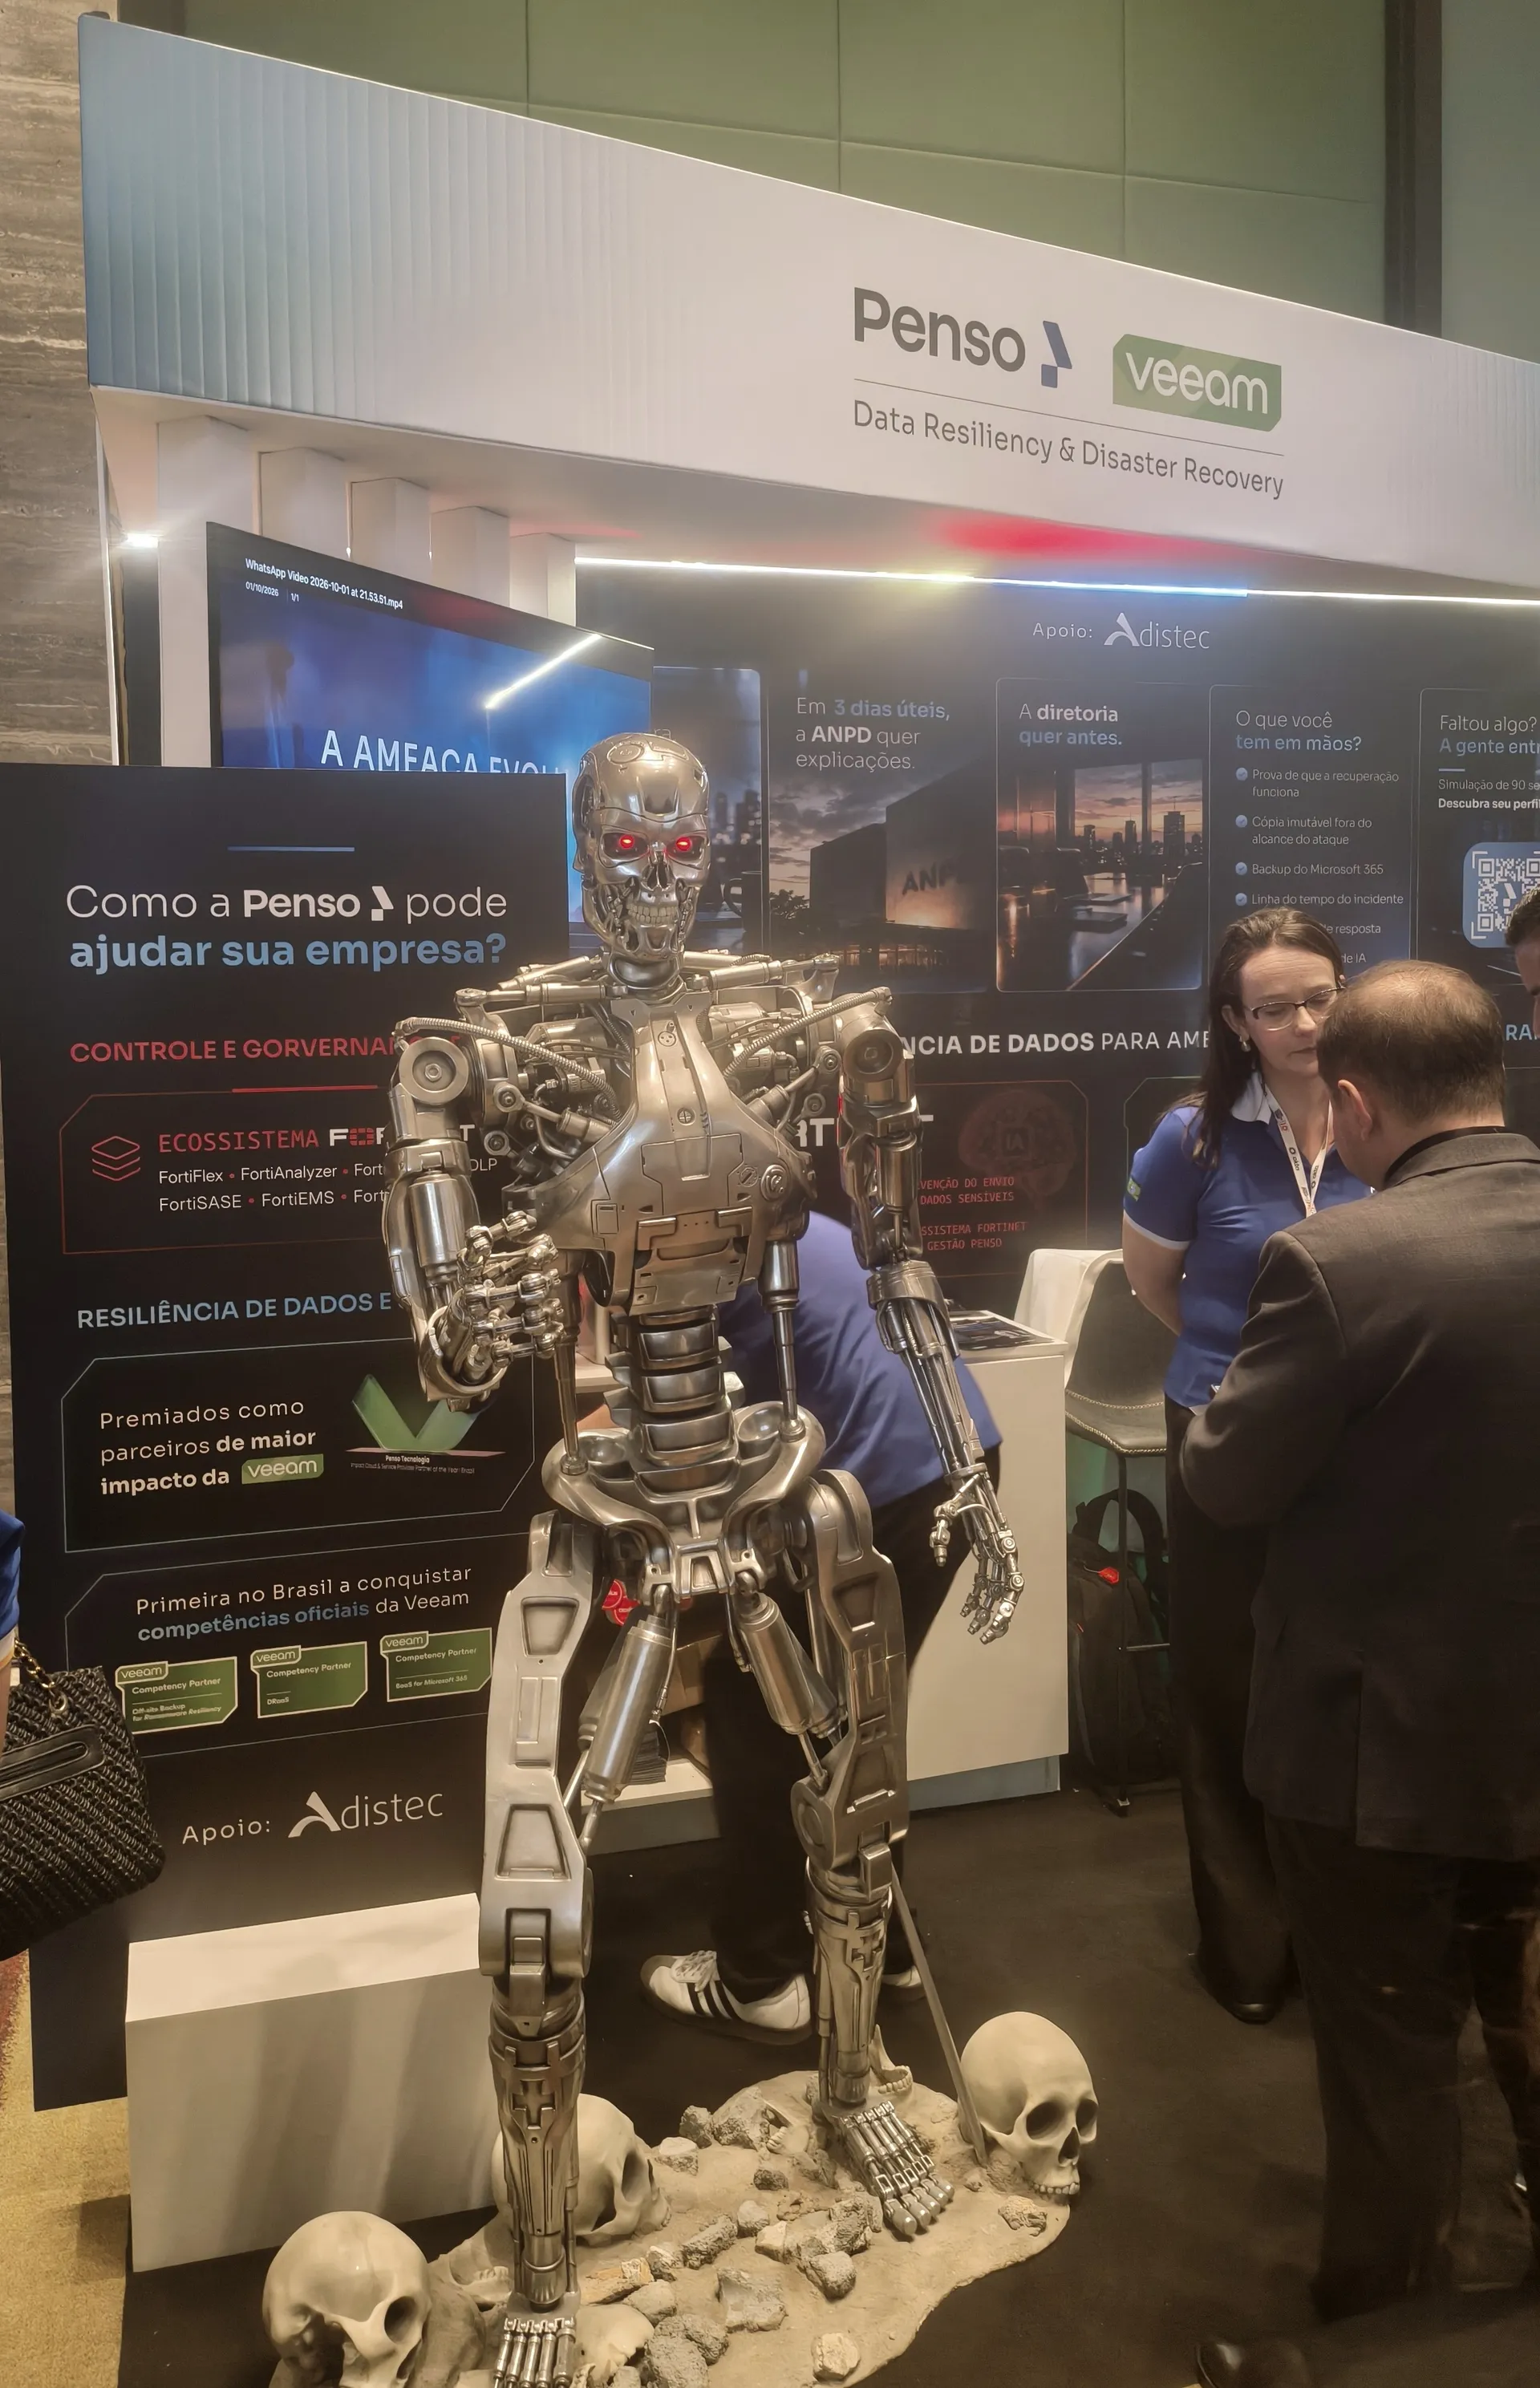
E o que o futuro da cibersegurança nos reserva? Eu espero que a réplica do T-800 do estande da Penso não seja um presságio. Pelo menos todos os profissionais ali estão trabalhando diariamente com afinco para que isso não aconteça.